Actualizado: 2026-10-21
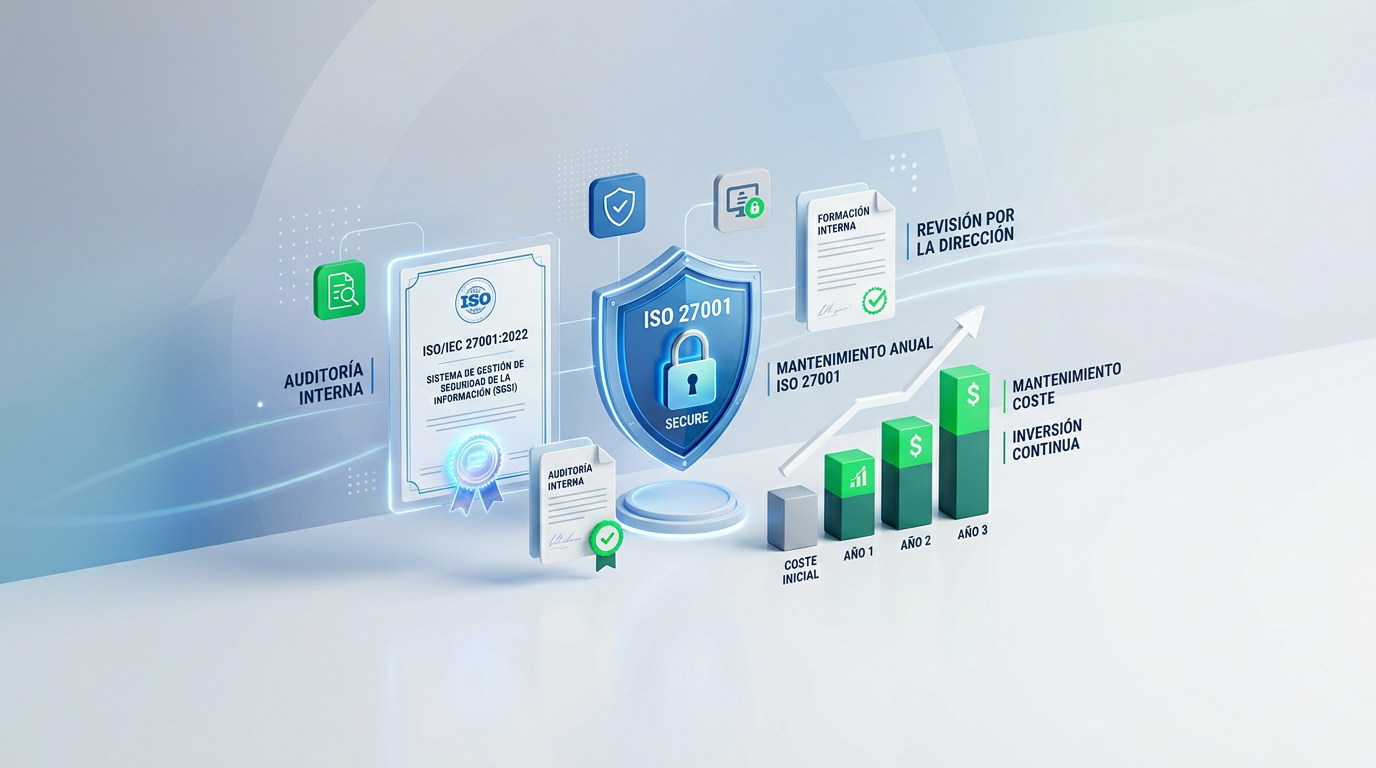
El Coste Total de Propiedad (TCO) y el mantenimiento de la ISO 27001 en empresas tecnológicas varían de forma notable entre el primer año de implantación y los ejercicios posteriores. Mientras que la puesta en marcha inicial para una pyme española ronda entre los 6.000 € y los 15.000 € o más, los costes recurrentes anuales se reducen a las auditorías de seguimiento y la revisión interna del sistema de gestión.
Hablemos claro de números. (Sí, ya lo sé, a ningún director financiero le entusiasma ver partidas de seguridad de la información flotando en el presupuesto sin una métrica clara de retorno). Cuando una empresa SaaS, una fintech o una compañía de desarrollo de software se enfrenta por primera vez al reto de vender a clientes enterprise, el departamento de compras de ese gran cliente exige un sello oficial. Y ahí es donde surgen las dudas reales sobre el desembolso económico y operativo que implica la norma ISO/IEC 27001:2022.
En nuestra experiencia asesorando a tecnológicas, el error más común consiste en mirar únicamente la factura del auditor externo y olvidarse de las horas de ingeniería, las adaptaciones técnicas y la consultoría. Vamos a desglosar el presupuesto real, sin rodeos comerciales.
¿Cuánto cuesta realmente la ISO 27001 para una tecnológica en España?
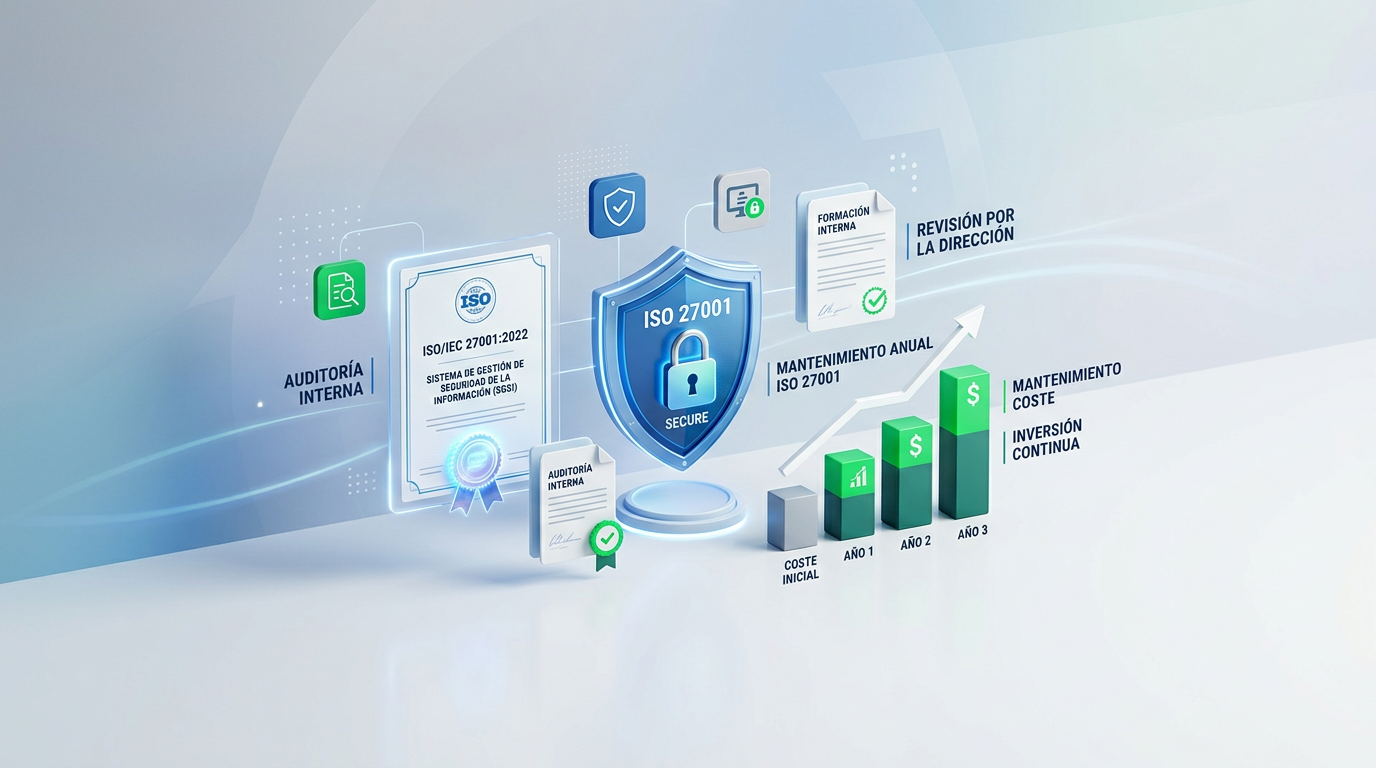
Para una pyme tecnológica en España de entre 15 y 30 empleados, el presupuesto del primer año para la certificación puede partir de los 6.000 € incluyendo consultoría básica, alcanzando rangos de 15.000 € a 80.000 € en estructuras medianas más complejas, mientras que el mantenimiento anual posterior disminuye considerablemente al cubrir solo las auditorías de vigilancia.
La horquilla de precios cambia drásticamente en función de la complejidad de la infraestructura, el volumen de datos de clientes que se procesan y el nivel de madurez técnica del equipo de desarrollo. Según datos del sector, para pequeñas y medianas empresas en Europa Occidental, los costes globales del primer año —incluyendo análisis de brechas, implementación técnica, formación y auditoría— suelen situarse en una franja amplia, aunque en el mercado nacional una pyme puede iniciar un proyecto de consultoría desde unos 4.000 €.
Si quieres entender cómo este desembolso se amortiza en el plano comercial, te recomendamos revisar nuestro artículo sobre la ISO 27001 para superar la homologación de proveedores y cuestionarios de seguridad.
Desglose del primer año: Consultoría, software, tiempo interno y auditoría de certificación
El presupuesto del año uno no es una cifra única, sino un ecosistema de costes donde cada partida juega un papel crítico. Para que puedas planificar el flujo de caja de tu empresa SaaS, conviene separar los conceptos:
- Consultoría externa: Imprescindible para no reinventar la rueda redactando políticas desde cero. Su precio varía según las horas de acompañamiento.
- Auditoría de certificación (Fase 1 y Fase 2): Realizada por una entidad acreditada independiente. Según datos del sector, estos costes de auditoría externa suelen representar solo el 20-30% del desembolso total del primer año.
- Herramientas de automatización: Plataformas de cumplimiento que conectan con tu infraestructura en la nube para automatizar evidencias.
- Coste de oportunidad interno: Las horas que tu CISO, CTO y desarrolladores dedican a implementar los controles de seguridad en lugar de picar código para el producto.
Costes de mantenimiento anual: Las auditorías de seguimiento y la recertificación trienal
Una vez obtenido el codiciado certificado, el proceso no se congela. La certificación tiene una validez total de tres años, pero exige un peaje anual en forma de vigilancia. Aquí es donde el mantenimiento de la ISO 27001 entra en juego de forma recurrente.
Cada año, la entidad de certificación regresa para realizar una auditoría de seguimiento (más ligera que la inicial, pero obligatoria) que verifica que el Sistema de Gestión de la Seguridad de la Información (SGSI) sigue vivo y se actualiza ante los cambios de código o infraestructura. Al tercer año, se ejecuta una auditoría de recertificación completa para renovar el ciclo.
¿Cómo se distribuyen los costes operativos del TCO?
Para visualizar de forma clara cómo evoluciona la inversión a lo largo del tiempo, la siguiente tabla muestra la comparativa estimada de costes entre el año de implantación y los años de mantenimiento posterior para una empresa tecnológica media.
| Concepto presupuestario | Primer año (Implantación) | Mantenimiento anual (Años 2 y 3) |
|---|---|---|
| Consultoría y asesoramiento externo | Alto (Diseño del SGSI y políticas) | Bajo (Soporte puntual o revisión) |
| Auditoría externa (Certificadora) | Fase 1 y Fase 2 completas | Auditoría de seguimiento anual |
| Software de automatización GRC | Licencia inicial + configuración | Renovación de licencia anual |
| Esfuerzo del equipo interno | Muy alto (Implantación de controles) | Moderado (Revisiones y mejora continua) |
¿Cuáles son los factores que influyen en la variación de los costes?
El precio final de la certificación oscila en función del volumen de empleados con acceso a datos sensibles, la complejidad de la arquitectura técnica en la nube y el uso de software automatizado de cumplimiento, el cual puede reducir drásticamente el esfuerzo operativo interno.
Ten paciencia un momento al calcular tu presupuesto. No todas las empresas tecnológicas gastan lo mismo. Una startup de cinco personas con una arquitectura muy limpia desplegada íntegramente en un único proveedor de nube pública no afronta la misma complejidad documental que una scale-up de ochenta ingenieros con entornos híbridos, despliegues locales y múltiples sedes.
Además, el mercado cuenta hoy con herramientas avanzadas. Según datos del sector, las plataformas de automatización de cumplimiento pueden reducir el esfuerzo interno en un 50-70%, lo que amortiza con creces su coste de suscripción anual al evitar cientos de horas de trabajo manual en la recopilación de evidencias.
¿Qué costes ocultos debes presupuestar en una empresa SaaS o fintech?
Los costes ocultos más significativos de la norma incluyen el coste de oportunidad del tiempo dedicado por el CISO y los ingenieros, las adaptaciones técnicas requeridas por los controles del Anexo A de la versión ISO/IEC 27001:2022 y las herramientas adicionales de ciberseguridad.
El mayor espejismo financiero en un proyecto de seguridad es pensar que solo cuesta lo que factura la consultora. En una empresa tecnológica, el tiempo del talento técnico es oro. Cuando obligas a tus ingenieros sénior a documentar diagramas de red, revisar políticas de control de accesos o atender al auditor, estás pausando features del producto principal.
A esto se suman los costes técnicos derivados de cerrar brechas: cifrado de datos en reposo y en tránsito que quizás no estaba implementado al 100%, despliegue de soluciones de gestión de identidades y accesos (IAM), herramientas de monitorización de logs o contratación de pentestings (pruebas de penetración) anuales obligatorios para demostrar la postura defensiva ante el auditor.
¿Cómo optimizar el presupuesto y reducir el esfuerzo interno?
Nadie quiere quemar caja innecesariamente. Para contener la factura sin poner en riesgo la calidad del sistema, conviene seguir una serie de pautas probadas en el sector tecnológico:
- Automatización del cumplimiento continuo: Conectar herramientas de gestión de riesgos directamente con GitHub, AWS o Google Cloud para generar evidencias automáticas.
- Delimitar el alcance (Scope): Certificar inicialmente solo el producto SaaS principal o la unidad de negocio que maneja los datos de los clientes enterprise, dejando para fases posteriores los proyectos internos o secundarios.
- Formación interna escalonada: Utilizar píldoras formativas automatizadas para los empleados en lugar de largas sesiones presenciales que paralizan la operativa.
Si necesitas una guía detallada sobre los plazos reales de ejecución para alinear tu presupuesto temporal, puedes consultar nuestro artículo sobre cuánto se tarda de verdad en certificar tu empresa en ISO.
Preguntas frecuentes sobre costes de la ISO 27001
¿Cada cuánto tiempo se pagan las auditorías de seguimiento?
Las auditorías de seguimiento se realizan de forma anual durante los dos años posteriores a la obtención del certificado inicial. En el tercer año se lleva a cabo una auditoría completa de renovación o recertificación para mantener la validez del sistema de gestión ante tus clientes.
¿Es obligatorio contratar software de automatización para cumplir la norma?
No es un requisito obligatorio impuesto por la norma ISO/IEC 27001:2022, pero el uso de plataformas especializadas de cumplimiento se ha convertido en un estándar de mercado muy recomendado para reducir drásticamente el tiempo y el esfuerzo operativo interno.
¿Qué porcentaje del coste total representa la auditoría externa?
Los costes derivados directamente de la auditoría de certificación externa (tanto la Fase 1 como la Fase 2) suelen representar únicamente entre el 20% y el 30% del desembolso total del primer año, recayendo el resto en consultoría, tecnología y tiempo interno.
En definitiva, mirar la seguridad de la información como un gasto puramente burocrático es un error de cálculo financiero. Bien gestionada, la inversión se convierte en la llave maestra que abre las puertas de la contratación con grandes corporaciones y acelera de forma decisiva los ciclos de venta B2B.
🤖 Content generated using artificial intelligence