Actualizado: 2026-10-21
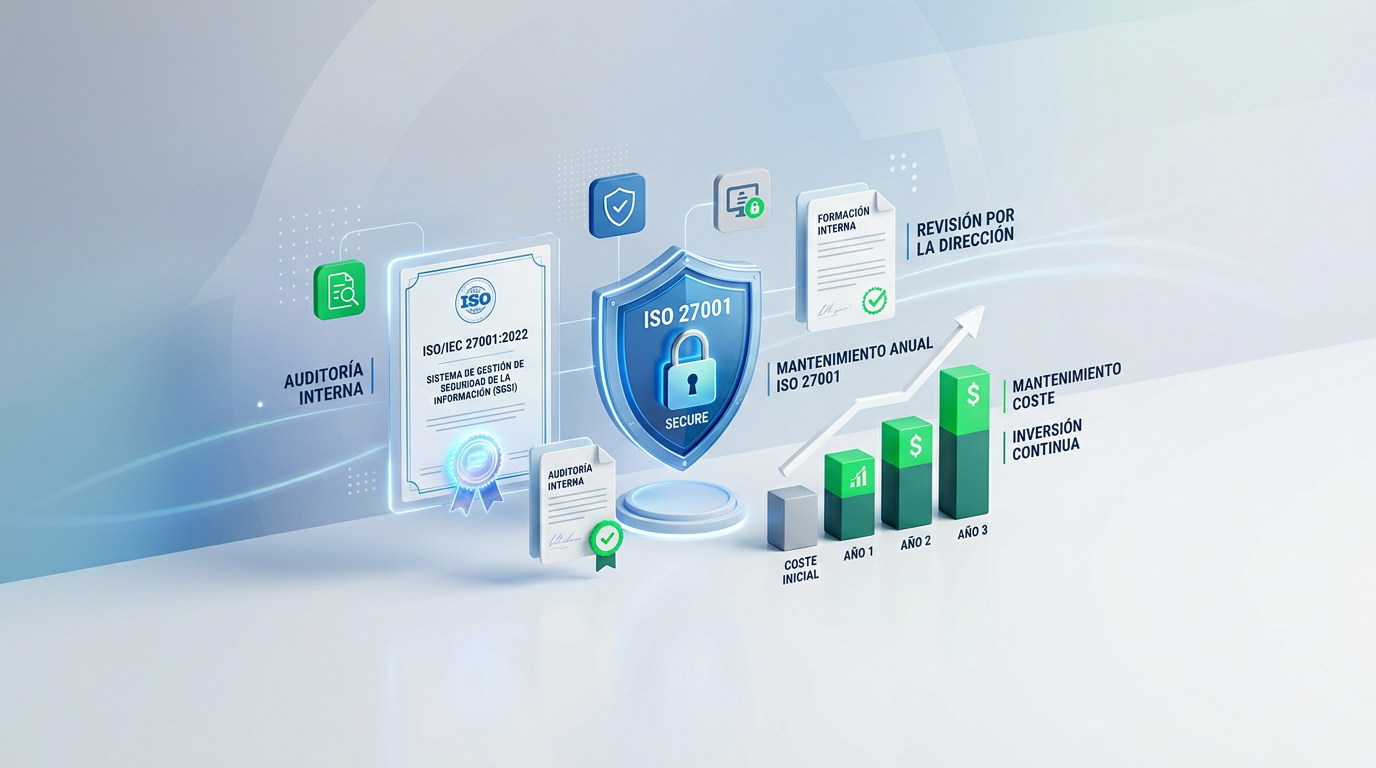
La renovación de la ISO 27001 es un proceso de auditoría exhaustiva que se realiza cada tres años para validar que el Sistema de Gestión de Seguridad de la Información (SGSI) de una empresa tecnológica sigue cumpliendo con la norma ISO/IEC 27001:2022, asegurando la continuidad de contratos enterprise y la mitigación de riesgos.
Llega el tercer año. Tu plataforma SaaS escala, tus clientes enterprise exigen una debida diligencia de seguridad cada vez más agresiva, y de repente te das cuenta de que el sello que conseguiste hace tres años está a punto de caducar. Sí, ya lo sé, el día a día operativo absorbe al equipo de ingeniería y el cumplimiento normativo a menudo parece una tarea de fondo de cajón. Pero en el sector B2B, perder este certificado no es una simple incidencia administrativa: es un freno en seco para cerrar contratos de seis cifras.
En nuestra experiencia auditando y acompañando a empresas tecnológicas, fintech y proveedores de software, hemos visto cómo este trámite se convierte en un auténtico dolor de cabeza si se aborda tarde. (Y créeme, improvisar evidencias técnicas la semana anterior nunca funciona). Vamos a desglosar con total transparencia cómo enfocar esta recertificación sin desviar a tus desarrolladores de su foco principal.
¿Qué implica la renovación de la ISO 27001 para una empresa tecnológica?
La renovación de la ISO 27001 implica someter a la organización a una auditoría completa de recertificación por parte de una entidad externa acreditada, la cual evalúa la madurez del SGSI, la gestión de cambios, los controles técnicos actualizados y la eficacia de la mejora continua durante todo el ciclo trienal previo.
A diferencia de lo que muchos piensan, la renovación de la ISO 27001 no consiste en volver a redactar toda la documentación desde cero. Se trata de demostrar que el sistema vive, respira y evoluciona al mismo ritmo que tu infraestructura en la nube. Para las tecnológicas, esto significa que los auditores van a rascar por debajo de las políticas estáticas. Examinan métricas como el tiempo de aplicación de parches, la frecuencia de revisión de accesos y los tiempos de detección de incidentes.
Además, según datos del sector, la norma permite a las organizaciones demostrar que comprenden sus riesgos, saben cómo gestionarlos y pueden probarlo, lo que la convierte en un «lenguaje común» de seguridad en un panorama de cumplimiento fragmentado. Si tu arquitectura se basa en microservicios desplegados en entornos cloud complejos, el SGSI debe reflejar esa realidad técnica de forma impecable.
El ciclo de auditoría: diferencia clave entre auditoría de seguimiento y auditoría de renovación (año 3)
La diferencia principal radica en el alcance y la profundidad: mientras que las auditorías anuales de seguimiento revisan solo una muestra parcial del SGSI y de los controles implementados, la auditoría de renovación del año 3 examina la totalidad del sistema de gestión y la vigencia del certificado por un nuevo periodo de tres años.
Durante los años uno y dos, el organismo certificador realiza visitas de seguimiento donde comprueba que el motor sigue girando. Se revisan las no conformidades pasadas, los resultados de las auditorías internas y los cambios críticos. Pero cuando llega el año tres, el tablero cambia por completo.
Se emite un certificado totalmente nuevo con una vigencia de tres años más. Los auditores evalúan de forma exhaustiva si el sistema ha mantenido su idoneidad a lo largo de todo el ciclo de vida trienal. Si descuidaste las revisiones por la dirección o dejaste de registrar las acciones correctivas en el año dos, el auditor no dudará en poner trabas. Es aquí donde la figura de una consultoría ISO especializada marca la diferencia entre pasar el corte a la primera o arrastrar un plan de acciones correctivas eterno.
Pasos clave para afrontar la recertificación con éxito bajo la norma ISO/IEC 27001:2022
Para afrontar la renovación con éxito bajo la norma ISO/IEC 27001:2022, es necesario ejecutar una auditoría interna previa completa, actualizar la Declaración de Aplicabilidad (SoA) considerando los nuevos controles, verificar la gestión de cambios y asegurar que la transición a la versión actual de la norma esté totalmente consolidada.
La transición a la versión de 2022 ya no es opcional. Según datos del sector, las organizaciones que no completaron esta transición a tiempo han perdido su certificación y deben someterse a una auditoría inicial completa bajo el estándar actual. Si ya estás operando bajo esta revisión, recuerda que se introdujeron cambios importantes que el auditor examinará con lupa:
- Gestión de Cambios Planificada: La norma introduce exigencias estrictas para planificar los cambios en el SGSI, lo que implica mantener registros de cambios en el código o infraestructura, evaluar su impacto y asegurar aprobaciones previas.
- Ciberseguridad y Privacidad: Se han fortalecido los requisitos para la gestión de proveedores cloud y se evalúa el enmascaramiento de datos y la prevención de fugas.
- Enmienda de Acción Climática: Esta modificación integra consideraciones ambientales en las cláusulas de contexto, exigiendo evaluar si eventos climáticos externos podrían afectar la disponibilidad del servicio tecnológico.
¿La renovación de la ISO 27001 es tan cara como la primera certificación?
No, la renovación de la ISO 27001 suele ser considerablemente más económica que la auditoría inicial de implantación, ya que la estructura documental, las políticas base y los canales de control ya están implementados en la empresa, reduciendo drásticamente las horas de consultoría externa y el esfuerzo de adaptación.
Existe el mito extendido en muchas startups y scale-ups de que cada tres años hay que desembolsar la misma cantidad ingente de recursos económicos. Pero la realidad operativa es muy distinta. Al haber construido ya los cimientos, el coste se concentra en las tasas del organismo de certificación para la renovación y, en su caso, en un soporte puntual de acompañamiento técnico.
Si buscas optimizar presupuestos, puedes consultar nuestro servicio especializado en certificación ISO para empresas, donde adaptamos los honorarios a la realidad de las compañías tecnológicas. En cualquier caso, el coste de renovar palidece frente a las pérdidas potenciales asociadas a una brecha de seguridad corporativa. Según datos del sector, el coste medio de una brecha de datos a nivel global es de 4,44 millones de dólares, ascendiendo a 10,22 millones de dólares en Estados Unidos. Proteger los datos de tus clientes enterprise con un SGSI robusto es la mejor póliza de seguro para tu modelo de negocio.
| Fase del proyecto | Auditoría inicial | Auditoría de seguimiento (Años 1-2) | Auditoría de renovación (Año 3) |
|---|---|---|---|
| Esfuerzo documental | Alto (creación desde cero) | Bajo (actualización puntual) | Medio (revisión y consolidación) |
| Duración de la auditoría | Extensa (Fase 1 y Fase 2) | Reducida (muestreo parcial) | Profunda (auditoría completa) |
| Emisión de certificado | Nuevo certificado (3 años) | Mantenimiento del actual | Nuevo certificado (renovado) |
Errores comunes en la renovación y cómo los auditores evalúan la mejora continua
Los errores más comunes en la renovación incluyen no haber registrado las revisiones por la dirección, presentar evidencias obsoletas de controles técnicos y carecer de registros de auditorías internas previas; los auditores evalúan la mejora continua comprobando que las desviaciones pasadas se resolvieron de raíz.
Un error clásico en las empresas tecnológicas es asumir que, como el software funciona de maravilla y los servidores no se han caído, la burocracia del SGSI se puede ignorar. Los auditores experimentados detectan de inmediato cuando una organización desempolva las políticas dos semanas antes de la visita.
La mejora continua no es un eslogan bonito para la web corporativa; es una exigencia auditable. Si en la auditoría del año pasado se detectó una vulnerabilidad en la gestión de accesos de los repositorios de código, el auditor buscará la evidencia de que ese proceso cambió de manera permanente. Demostrar trazabilidad y madurez en la resolución de incidencias es lo que separa un certificado impecable de un rosario de no conformidades mayores.
Acelera tus ciclos de venta enterprise manteniendo tu SGSI al día
Mantener el SGSI actualizado y superar la renovación a tiempo permite a las empresas tecnológicas superar sin fricciones los cuestionarios de seguridad de clientes enterprise, reduciendo drásticamente los plazos de cierre en los departamentos de compras y homologación de proveedores.
Ten paciencia un momento y piensa en tu último proceso de venta con una gran corporación bancaria o un cliente con estrictos requisitos de cumplimiento. Cuando llega el infame cuestionario de seguridad de doscientos puntos, tener el certificado en vigor y la renovación de la ISO 27001 superada es la llave maestra que abre la puerta de compras en tiempo récord.
Las organizaciones la utilizan para ordenar su operación tecnológica, reducir riesgos y fortalecer su posicionamiento en el mercado. En un entorno B2B donde la confianza es el activo más frágil, descuidar la vigencia de tu certificación equivale a regalarle una ventaja competitiva a tus rivales. Mantén tus controles alineados, audita tus procesos con rigor y haz que la seguridad sea el motor que acelera tus contratos más ambiciosos.
Preguntas frecuentes sobre la renovación ISO 27001
¿Qué pasa si mi empresa no renueva la ISO 27001 antes de que caduque?
Si la certificación caduca antes de superar la auditoría de renovación, el certificado pierde su validez oficial de manera inmediata. Esto puede invalidar contratos enterprise vigentes que exigen el mantenimiento continuo de la norma y obligar a iniciar un proceso de certificación desde cero.
¿Es obligatoria la transición a la norma ISO/IEC 27001:2022 para renovar?
Sí, la transición a la versión 2022 es un requisito indispensable para cualquier auditoría de renovación en la actualidad. Las organizaciones que no hayan adaptado sus declaraciones de aplicabilidad y sus controles técnicos a esta versión perderán la validez de su certificación.
¿Cuánto tiempo antes debo empezar a preparar la auditoría de renovación?
Recomendamos iniciar los preparativos y la ejecución de la auditoría interna al menos tres o cuatro meses antes de la fecha de caducidad del certificado actual. Esto deja margen suficiente para corregir desviaciones técnicas y actualizar las evidencias requeridas por el auditor.
🤖 Content generated using artificial intelligence