Actualizado: 2026-10-13
Elegir entre ens o iso 27001 depende fundamentalmente de si su empresa tecnológica comercializa sus servicios de forma exclusiva con el sector público español o si también compite en el mercado privado B2B. El Esquema Nacional de Seguridad es un requisito legal obligatorio para proveedores públicos, mientras que la iso 27001 para tecnológicas destaca como el estándar internacional ideal para acelerar ventas en grandes cuentas.
Contexto actual: ¿Por qué la ciberseguridad es obligatoria para contratar con el sector público?
Llevar una solución SaaS o un desarrollo tecnológico a un ayuntamiento o ministerio ya no consiste solo en presentar la oferta más económica. Las exigencias legales han apretado el acelerador de forma radical. Y lo sabemos bien por los equipos de cumplimiento con los que hablamos cada semana.
Según cosmikal.es, las organizaciones en España experimentaron una media de 1.968 ciberataques semanales a lo largo de 2025, un incremento del 70% en comparación con 2023. Ante esta avalancha, la Administración Pública se protege exigiendo vallas de seguridad altísimas a cualquier proveedor TIC.
Estadísticas clave de ciberataques en España y el coste del incumplimiento
Ignorar los marcos normativos vigentes sale carísimo. Según cosmikal.es, el coste medio por incidente para una empresa mediana española se sitúa entre 80.000 y 150.000 euros. Y eso sin contar el daño reputacional.
Además, el sector gubernamental es uno de los principales objetivos de los ciberataques, lo que ha motivado que normativas como la Directiva NIS2 exijan a los proveedores demostrar un cumplimiento riguroso. De hecho, el incumplimiento puede acarrear sanciones de hasta 10 millones de euros o el 2% de la facturación anual global para entidades esenciales, además de la pérdida de contratos públicos, tal como advierte cibersafety.com.
¿Qué diferencias principales existen entre el ens o iso 27001?
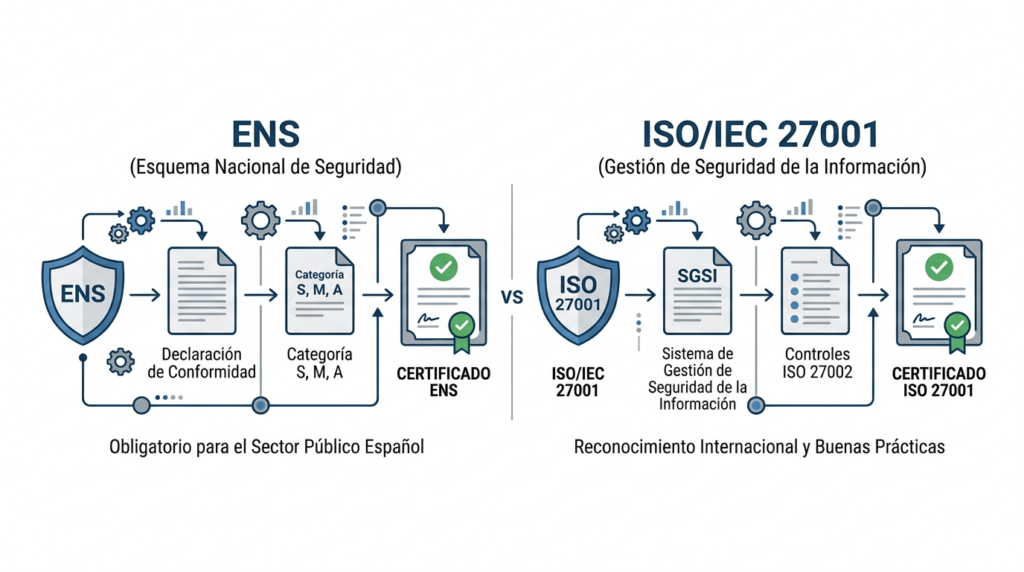
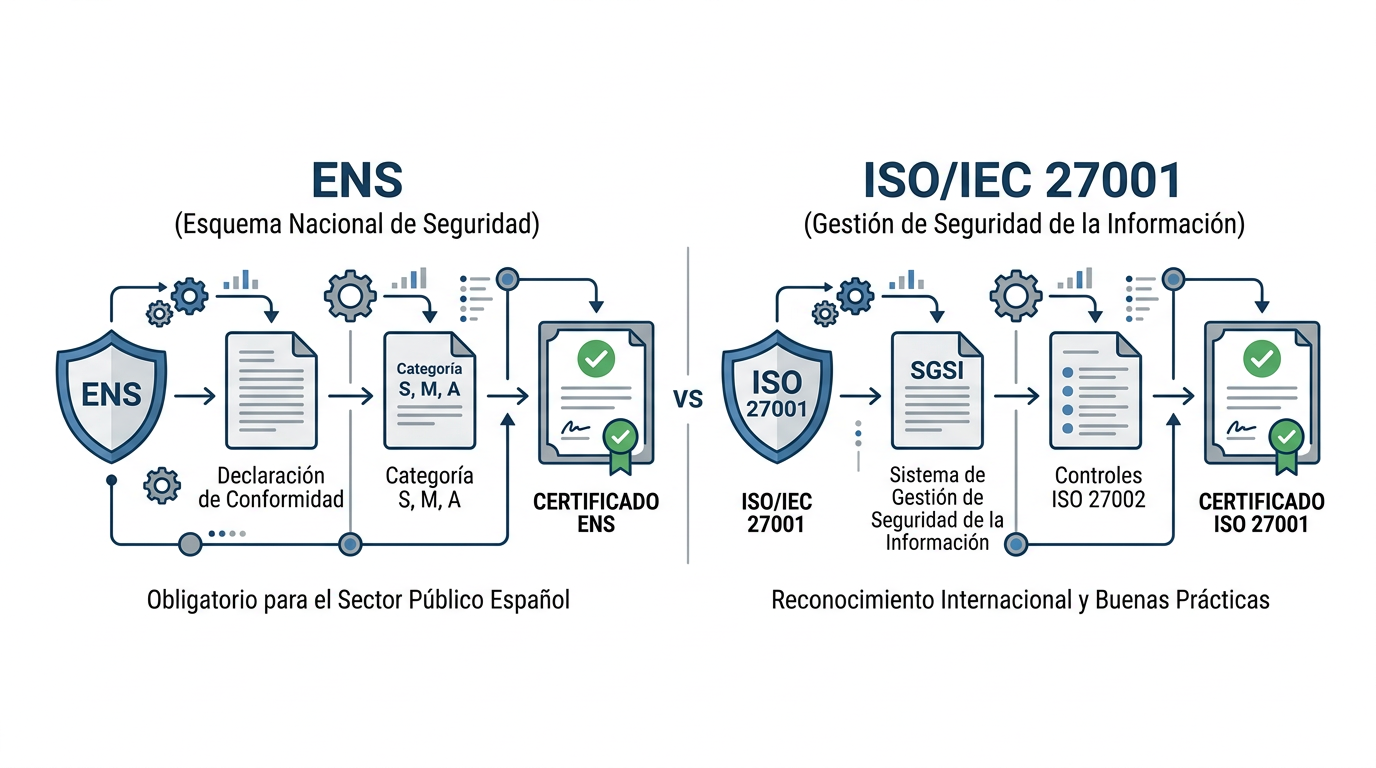
El ENS es una obligación legal para el sector público español y sus proveedores, mientras que la iso 27001 es una norma internacional voluntaria, pero altamente valorada y reconocida globalmente. Mientras el ENS detalla medidas técnicas muy específicas por categorías de sistemas, la iso 27001 para tecnológicas se centra en la gestión global del riesgo de la información.
Para entenderlo sin jerga legal pesada, el ENS (regulado por el Real Decreto 311/2022) busca homogeneizar la seguridad en todo el sector público. Por su parte, la ISO 27001 para tecnológicas abre las puertas de cualquier corporación privada a nivel mundial.
| Característica | Esquema Nacional de Seguridad (ENS) | ISO 27001 |
|---|---|---|
| Naturaleza | Obligación legal nacional para sector público | Estándar internacional voluntario |
| Ámbito geográfico | España | Global / Internacional |
| Enfoque principal | Medidas técnicas y cumplimiento normativo estricto | Sistema de Gestión de Seguridad de la Información (SGSI) |
¿Es mejor certificarme en ens o iso 27001 si mi SaaS quiere vender a ayuntamientos?
Si el núcleo de su negocio depende exclusivamente de licitaciones de ayuntamientos y diputaciones, el ENS es innegociable y le exigirán el nivel adecuado (categoría Básica, Media o Alta). No obstante, muchas empresas optan por implementar primero un Sistema de Gestión bajo iso 27001 debido a que sus controles facilitan enormemente la posterior adaptación al ENS.
En nuestra experiencia asesorando a firmas SaaS, llegar a una mesa de contratación pública sin el certificado correspondiente en licitaciones públicas es una vía rápida hacia la descalificación técnica. Las mesas de contratación no suelen hacer excepciones.
El dilema de las Fintech y empresas TIC con ens o iso 27001
Las empresas TIC y fintech se enfrentan a una doble presión: los requisitos de la Administración y las exigencias de bancos o grandes clientes privados. La estrategia más eficiente pasa por utilizar la iso 27001 para tecnológicas como base estructural para proteger los datos y, a partir de ahí, auditar los gap específicos que exige el ENS.
Conviene recordar que el mercado de la ciberseguridad en España alcanzó los 6.351 millones de euros en 2025 (cosmikal.es). Esto demuestra que la inversión en cumplimiento ya no es un coste hundido, sino el boleto de entrada indispensable para facturar a gran escala.
¿Cómo evitar duplicar auditorías integrando normas de ens o iso 27001?
Nadie quiere pasarse el año entero auditándose. Por suerte, los marcos normativos comparten una base común de controles. Al alinear su organización con una consultoría ISO especializada, gran parte de la documentación técnica y procedimental sirve tanto para la iso 27001 como para el ENS o la directiva NIS2.
Además, debemos tener en cuenta la actualización de umbrales en los contratos públicos, la cual amplía el número de servicios sujetos a regulación y, por ende, incrementa las exigencias para los proveedores tecnológicos.
Cómo la iso 27001 acelera las ventas B2B y supera la homologación
Disponer de una certificación reconocida reduce drásticamente los plazos de los cuestionarios de seguridad que envían los departamentos de compras. En lugar de responder cientos de preguntas manuales, un certificado iso 27001 para tecnológicas actúa como salvoconducto automático en la homologación comercial.
Si desea profundizar en cómo superar estos trámites con clientes corporativos, le recomendamos revisar nuestro artículo sobre ISO 27001 homologación proveedor, donde detallamos los pasos exactos para agilizar ciclos de venta complejos en el sector privado.
Preguntas frecuentes sobre ENS y ISO 27001
¿Es obligatorio el ENS para cualquier empresa que trabaje con la administración?
El ENS es obligatorio para todos los proveedores y contratistas que presten servicios o traten información de carácter público bajo los ámbitos de aplicación del Real Decreto, dependiendo el nivel exigido de la categoría del sistema de información involucrado.
¿Puedo utilizar mi certificación ISO 27001 para convalidar el ENS?
Aunque no existe una convalidación directa y automática, la ISO 27001 comparte gran parte de sus controles con el ENS. Disponer de la norma internacional simplifica notablemente el despliegue técnico necesario para obtener el certificado del Esquema Nacional de Seguridad.
¿Cuál es el coste aproximado de certificar una tecnológica?
Los proyectos de certificación suelen arrancar desde los 990 € en servicios especializados de consultoría para pymes y tecnológicas, variando en función de la complejidad de la infraestructura, el volumen de empleados y el alcance del Sistema de Gestión.
¿ENS o ISO 27001? Te ayudamos a decidir
En un diagnóstico gratuito revisamos qué te exigen tus clientes o pliegos y qué norma te conviene primero. Consulta el precio de la ISO 27001 o nuestro servicio de certificación ENS.
Reservar un diagnóstico gratuitoConsultar por WhatsApp
También puedes escribirnos a hola@consultoraiso.es o llamarnos al +34 919 93 00 78.